

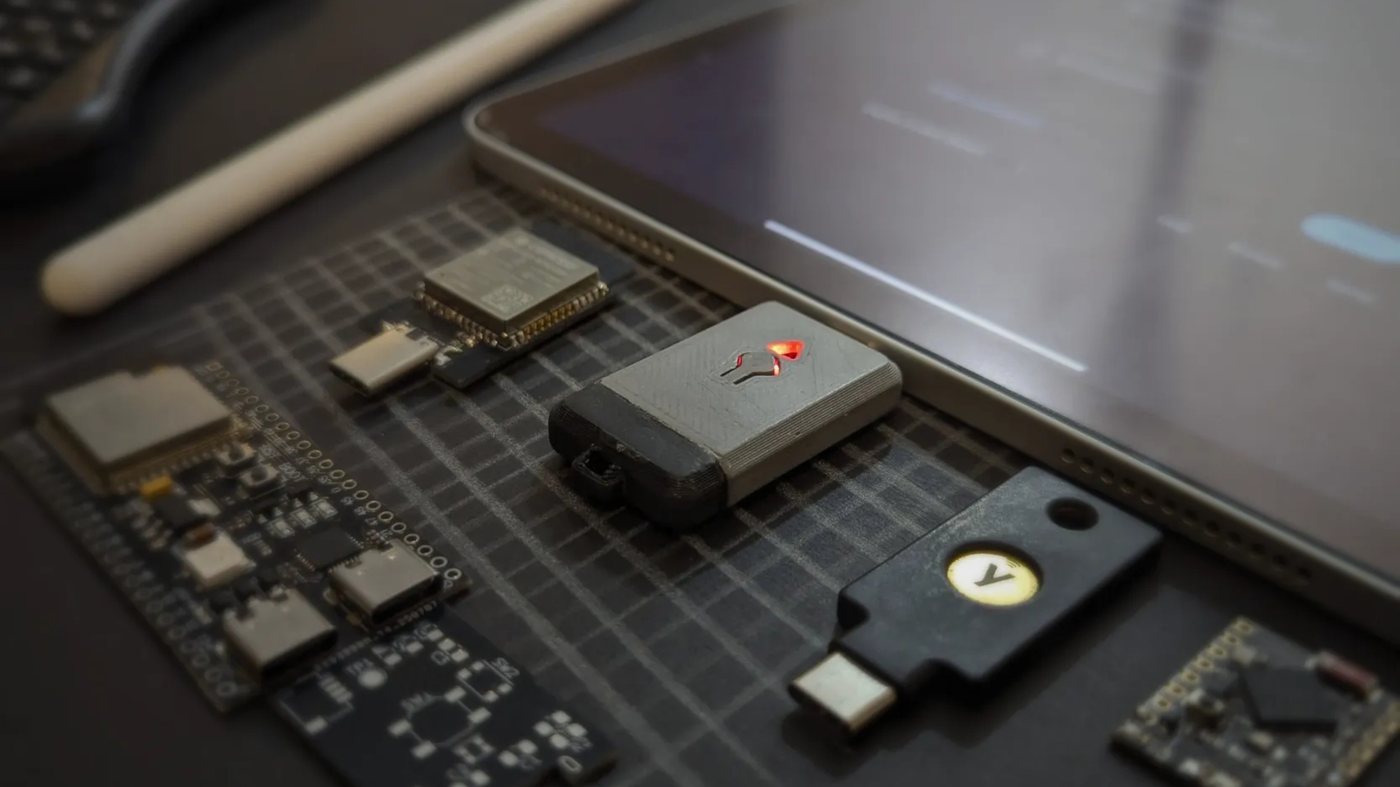
Un dispositif baptisé Toothpaste saisit des mots de passe sur n’importe quel ordinateur
Un projet open source transforme un ESP32-S3 en clavier USB capable de saisir des mots de passe sur une machine sans y installer aucun logiciel.
Un bricoleur connu sous le pseudonyme de brisk4t a conçu Toothpaste, un petit dispositif qui permet de saisir des mots de passe sur un ordinateur sans jamais y installer de logiciel. Le projet, présenté sur le site spécialisé Hackaday, répond à une situation fréquente : lorsqu’on ne peut pas installer d’application sur la machine à laquelle on se connecte, le gestionnaire de mots de passe habituel devient inutilisable.
Le conseil de départ est pourtant bien connu. Pour renforcer la sécurité et la confidentialité en ligne, il est recommandé d’utiliser un mot de passe robuste et unique pour chaque site ou service. Un gestionnaire de mots de passe rend cette pratique simple sur son téléphone ou son ordinateur personnel, mais il perd toute utilité sur une machine étrangère sur laquelle on ne peut rien installer. C’est précisément ce vide que Toothpaste cherche à combler.
Le principe repose sur un microcontrôleur ESP32-S3, programmé pour se comporter comme un clavier et une souris pour tout ordinateur auquel il est branché. Une fois relié à la machine, il se connecte par une liaison Bluetooth Low Energy chiffrée, appelée WEB-BLE, à un autre appareil, comme un ordinateur portable ou un smartphone. Cet appareil peut envoyer du texte au dispositif grâce à une extension pour les navigateurs fondés sur Chromium. Le microcontrôleur transmet alors ce texte par la connexion USB, exactement comme le ferait un clavier classique.
L’intérêt de cette approche tient à son absence de dépendance logicielle. Aucune application ni pilote n’a besoin d’être installé sur l’ordinateur cible, puisque tout ordinateur fabriqué depuis deux ou trois décennies sait reconnaître un clavier et une souris USB. Le dispositif peut ainsi servir à saisir un mot de passe dans une situation délicate, mais aussi dans l’environnement du BIOS, où l’installation d’un logiciel n’est pas possible.
Toothpaste trouve également son utilité sur les systèmes isolés de tout réseau, dits « air-gapped », qui ne disposent d’aucune connexion pour recevoir un logiciel ou des identifiants. Il peut aussi servir sur des machines que l’utilisateur ne juge pas dignes de confiance, situation dans laquelle il vaut mieux éviter de saisir ses identifiants directement au clavier de l’ordinateur. Dans ces cas, le secret reste sur l’appareil personnel et ne transite que par une liaison chiffrée.
Hackaday rappelle qu’une technique comparable a déjà été mise en œuvre avec un microcontrôleur plus modeste, l’ATtiny85, pour qui n’a pas besoin de toutes les fonctionnalités du projet de brisk4t. Toothpaste s’inscrit donc dans une démarche plus large, qui consiste à détourner des périphériques ordinaires, clavier et souris, pour contourner les contraintes de sécurité liées à l’usage d’un ordinateur qu’on ne contrôle pas. La solution séduit surtout par sa simplicité : elle ne demande ni droits d’administration ni modification du système d’exploitation de la machine cible.
Source: hackaday.com
1
